
El 67,7 % de los profesionales y propietarios de webs WordPress consultados por Melapress ha sufrido al menos un incidente de seguridad conocido, pero solo el 27,9 % tiene un plan para recuperarse de un hackeo. Son dos de los datos de la encuesta de seguridad en WordPress 2026, publicada el 15 de septiembre y basada en 319 respuestas válidas recogidas entre el 31 de marzo y el 29 de julio de este año.
Las claves de la encuesta de seguridad en WordPress 2026 en 20 segundos
El informe dibuja una contradicción que se repite de un año a otro: la preocupación es alta y los incidentes son frecuentes, pero la preparación apenas se mueve. El porcentaje de encuestados con un plan de recuperación ante brechas pasa del 27 % de 2025 al 27,9 % actual, y el de quienes tienen formación en seguridad para el equipo se queda clavado en el 26 %.
Conviene leer las cifras con sus límites. Es una encuesta de participación voluntaria, no una muestra representativa de todas las webs WordPress. Melapress, que desarrolla plugins de seguridad como WP Activity Log, reconoce que más de la mitad de las respuestas llegó por canales de terceros (entre ellos la WordCamp Europe), pero que una minoría relevante vino de sus propios canales, algo que puede haber influido en los resultados sobre controles relacionados con sus productos.
Además del 67,7 % que ha vivido al menos un incidente, el 32,3 % asegura haber sufrido entre dos y cinco, y el 13,2 % más de cinco. Por perfiles, el 80 % de los desarrolladores ha pasado por alguno, frente al 63,2 % de los diseñadores web. Esa diferencia encaja con el nivel de preocupación de cada grupo: los desarrolladores lo puntúan con un 8,23 de media y los diseñadores, con un 7,03.
En el conjunto de la muestra, el 76,9 % sitúa su inquietud en 7 o más sobre 10 y el 37,5 % la califica con un 10, frente al 34 % del año pasado. En comercio electrónico la cifra de quienes marcan 7 o más sube al 85,7 %, frente al 72,5 % del resto.
Cuando algo sale mal, lo más habitual es que la web deje de funcionar: el 68,4 % de quienes sufrieron un incidente y respondieron a esa pregunta habla de caídas. Le siguen el daño reputacional (34,9 %), la pérdida de posiciones en buscadores y la de confianza de los clientes (20,1 % cada una) y la pérdida directa de ingresos (16,3 %). El informe recoge el testimonio de un propietario de una tienda online que, tras el hackeo, vio cómo el tráfico se hundía casi a cero en Google Search Console y nunca recuperó del todo sus posiciones: se quedó con alrededor del 65 % del tráfico que tenía antes.
Entre las preocupaciones declaradas, la disponibilidad de la web sigue en cabeza (55,8 %, frente a casi el 60 % de 2025), seguida muy de cerca por la desfiguración de la página o el daño a la reputación (54,2 %, desde el 50 %). El robo o la pérdida de datos baja del 53 % al 46,4 %, y el cumplimiento normativo y la pérdida económica empatan en el 28,2 %.
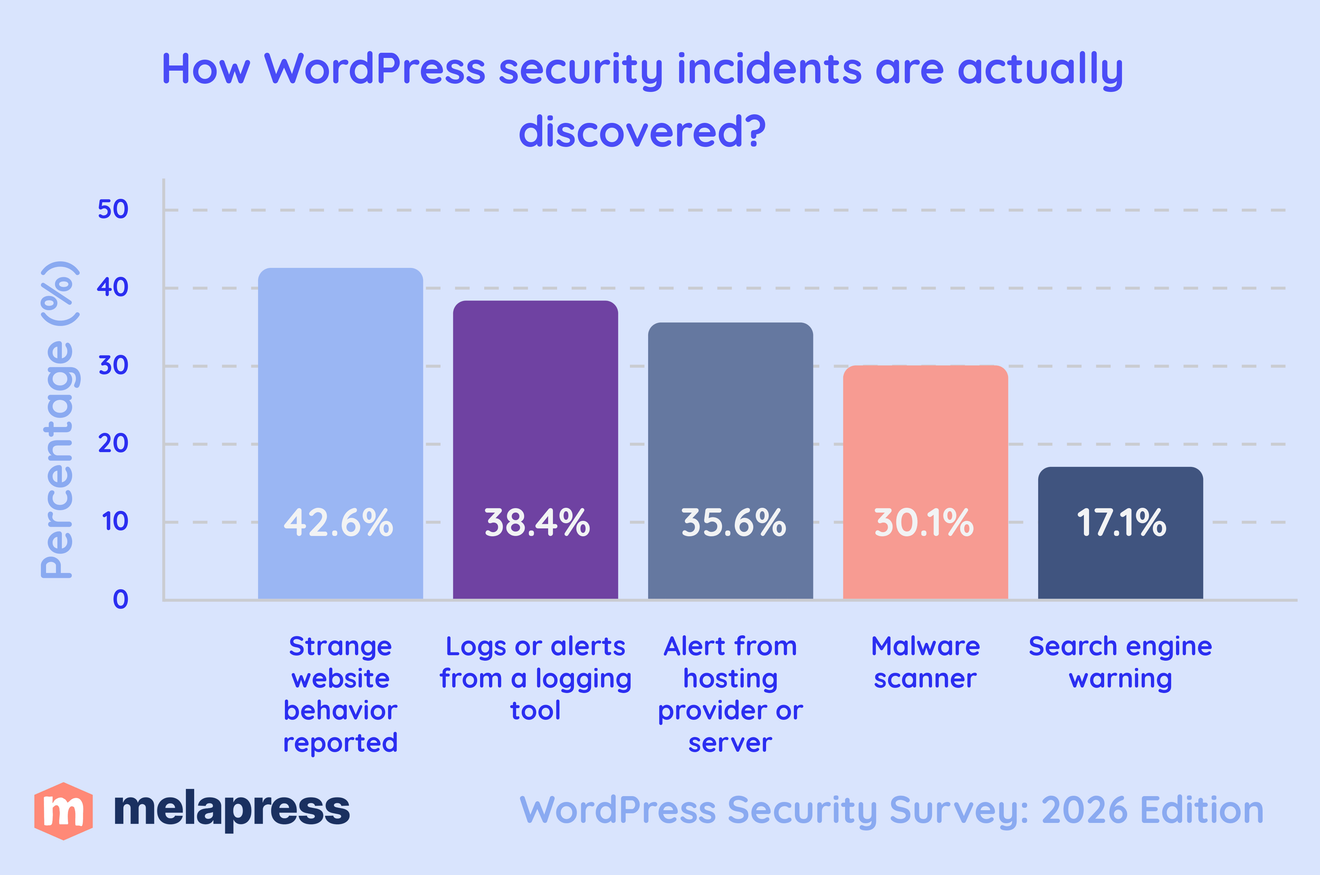
Uno de los apartados más útiles del informe es el que explica cómo se enteraron los afectados. La vía más citada (42,6 %) es que alguien avisó de un comportamiento extraño en la web, un método puramente reactivo. Después aparecen los registros o alertas de una herramienta de logging (38,4 %), los avisos del proveedor de alojamiento (35,6 %), los escáneres de malware (30,1 %) y las advertencias de un buscador (17,1 %). Las respuestas podían ser múltiples, así que los porcentajes no suman cien.
Enterarse por el buscador suele significar llegar tarde. Entre los incidentes detectados así, el 45,9 % acabó con pérdida de posicionamiento, frente al 14,5 % de los descubiertos por otras vías. El 51,4 % tuvo daño reputacional y el 16,2 %, consecuencias legales o de cumplimiento. Melapress lo atribuye a que un problema que dura lo suficiente como para que lo vea un buscador probablemente ya estaba muy avanzado.
Aquí aparece otro hueco. De los 173 encuestados que dicen preocuparse por la desfiguración o el daño reputacional, el 37 % no usa registros de actividad ni monitorización, justo las herramientas que permiten detectar ese tipo de ataque. La adopción cambia mucho según el tipo de web: en sitios corporativos o de marca el 70,2 % tiene estos controles, y en webs de membresía el 66,2 % aplica control de acceso por roles, frente al 37,8 % del resto. Hay que tener en cuenta el sesgo que la propia empresa admite, puesto que vende una herramienta de registro de actividad.
La encuesta también compara quién gestiona la seguridad. Cuando la lleva un desarrollador o administrador de sistemas interno, el 35,5 % tiene un plan de recuperación; cuando se delega en una agencia o un autónomo, baja al 22,8 %. La distancia se ha reducido respecto a 2025, cuando las cifras eran del 31 % y del 13 %. El propio informe matiza que la diferencia puede deberse en parte a una mala comunicación entre agencia y cliente, que quizá no sabe que ese plan existe.
Las tiendas online están algo mejor preparadas (35,8 % con plan frente al 23,9 % del resto), aunque también acusan más las consecuencias: entre las que sufrieron un incidente, el 31,9 % perdió posiciones en buscadores y el 29,2 %, confianza de sus clientes.
Las recomendaciones de Melapress van en esa línea: tener un plan de recuperación y probarlo antes de necesitarlo, con copias limpias localizadas y responsables definidos; asegurarse de que un incidente se puede detectar y de que alguien revisa las alertas; formar al equipo según su papel; y, aunque la seguridad esté externalizada, que alguien de dentro sepa quién recibe las alertas, quién restaura la web y quién habla con los clientes. Si necesitas un punto de partida, en WPDirecto tenemos una guía para reparar un WordPress hackeado, otra para configurar la autenticación en dos pasos y un repaso a cómo pueden entrar en tu web sin contraseña ni 2FA mediante el robo de cookies.
En la encuesta de Melapress de 2026, el 67,7 % de los 319 encuestados dijo haber sufrido al menos un incidente de seguridad conocido. Es una encuesta voluntaria, así que no representa al conjunto de webs WordPress.
Solo el 27,9 %, una cifra casi idéntica al 27 % de 2025. Cuando la seguridad se gestiona internamente sube al 35,5 %, y si la lleva una agencia o un autónomo baja al 22,8 %.
Lo más habitual es que alguien avise de un comportamiento extraño (42,6 %), seguido de los registros o alertas de una herramienta de logging (38,4 %) y de los avisos del alojamiento (35,6 %).
La caída de la web, citada por el 68,4 % de quienes sufrieron un incidente. También aparecen el daño reputacional (34,9 %) y la pérdida de posiciones en buscadores (20,1 %).
Fuente: Melapress, WordPress Security Survey 2026